在不少医院,一个临床课题的数据大致是这样流动的:研究生拿着科室主任签过字的申请单去信息科,工程师从HIS、EMR、LIS里跑一段SQL,导出一张Excel。这张表先进了研究生的笔记本,再被转进课题群,之后又发给了做统计的外包公司。论文发表以后,已经没人说得清它最后存在了哪几块硬盘里。这个画面大家都不陌生。今年6月,中国医院协会信息专业委员会(CHIMA)发布《医院数据安全调查报告》,用720份有效问卷把它量化了出来。第一财经报道这份报告时,标题里直接写了一句:临床科研领域是问题高发区。
先交代样本。报告共回收问卷769份,有效720份,其中三级医院399家,覆盖31个省区市;另有一项针对AI赋能数据安全的专项调查,覆盖176家医院。报告在序言里写得很坦白:这次调查没有采用抽样设计,数据由医院在线自填、没有复核,结果不具备代表性。所以下面的数字更适合当作行业“体检参考值”,不宜直接当全国均值引用。
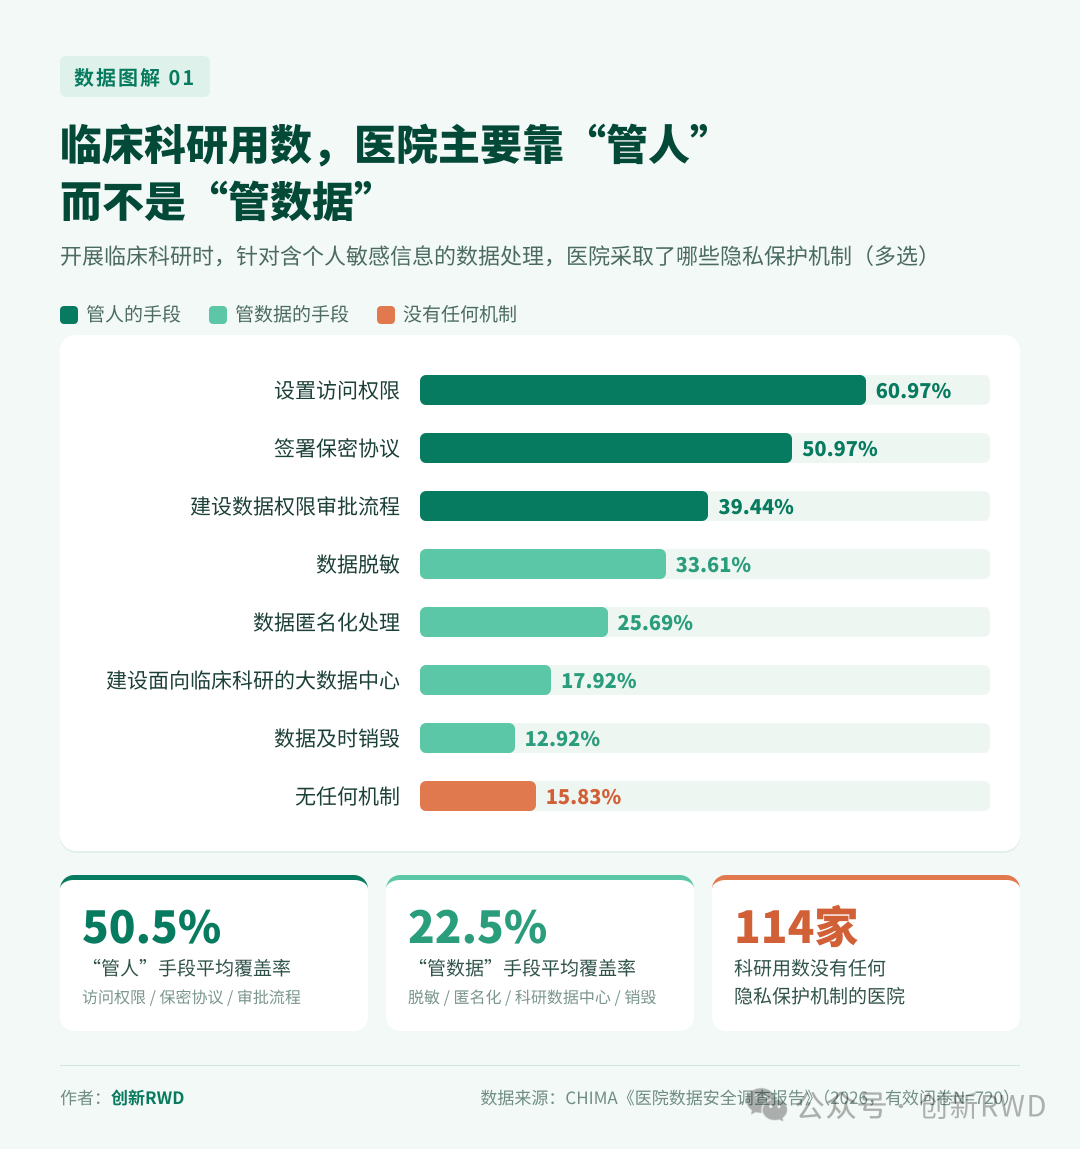
报告专门问了一道题:开展临床科研时,针对含个人敏感信息的数据处理,医院建立了哪些隐私保护机制?答案排在前面的是设置访问权限(60.97%)和签署保密协议(50.97%),然后是建设审批流程(39.44%)。真正对数据本身动手的措施明显靠后:数据脱敏33.61%,匿名化处理25.69%,建设面向临床科研的大数据中心17.92%,数据及时销毁只有12.92%。图1 临床科研中医院采取的隐私保护机制(作者:创新RWD)把这些选项分成两类看更清楚。权限、协议、审批是“管人”的办法,平均覆盖约五成医院;脱敏、匿名化、科研数据中心、销毁是“管数据”的办法,平均只有两成出头。另外还有15.83%的医院,也就是114家,选的是“无”。多数医院默认了一个前提:人可信、手续齐,数据就安全。问题在于手续只管得到数据被批准导出的那一刻,管不到它之后去了哪里。结合报告数据和我们在项目里看到的情况,临床科研给医院带来的数据安全风险可以归成六类。前五类关乎数据会不会漏,第六类关乎数据会不会被拿去做别的事。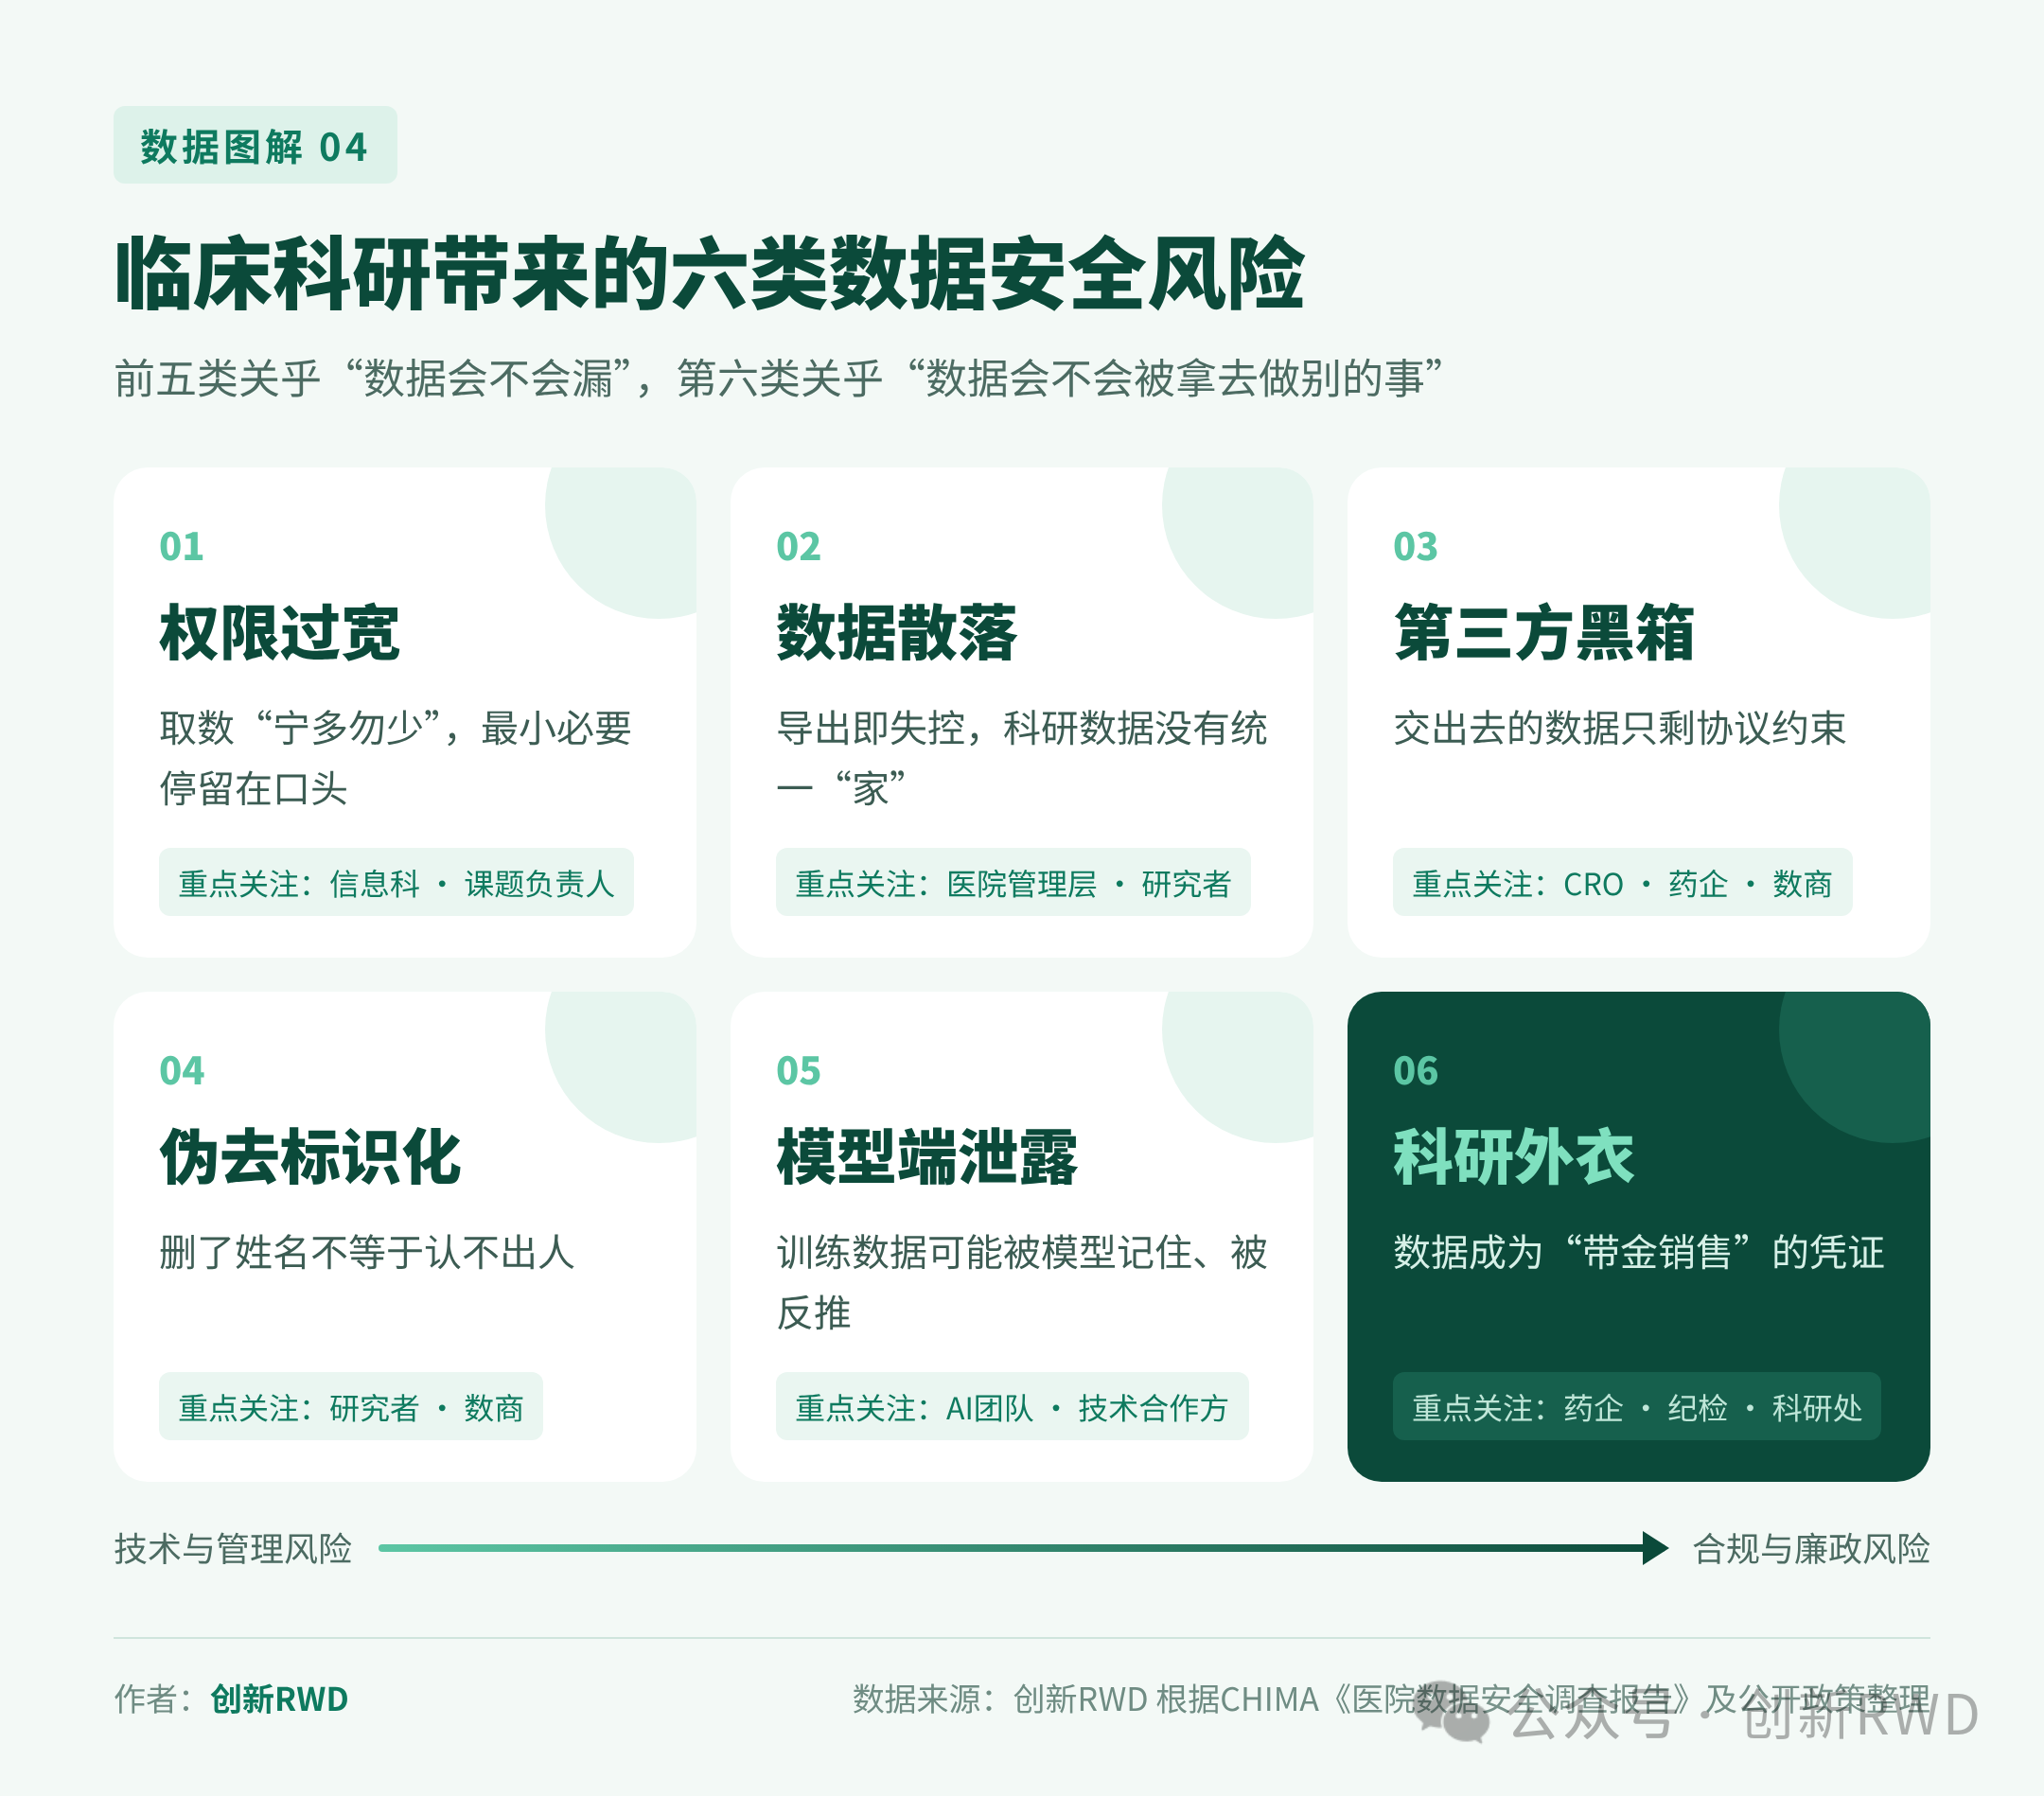 图2 临床科研带来的六类数据安全风险(作者:创新RWD)科研取数习惯“宁多勿少”。研究者怕后面补数麻烦,倾向于一次把字段拉全;信息科人手又紧,41.11%的医院信息安全专管人员只有1人,11.53%一个都没有,很难逐条核对每个字段是否真的需要。报告在结论部分也点到,“最小数据范围”的采集原则和标准、“个人敏感信息”的范围界定,在医疗行业还缺少细则。没有细则,“最小必要”就只能靠个人判断。一个只需要年龄、诊断和用药的回顾性研究,最后拿到的可能是带姓名、身份证号和手机号的全量明细。临床科研数据最大的问题往往不是被偷,而是“散”。导出的数据进入个人电脑、U盘、网盘和聊天工具,医院现有的数据库防火墙/网关(76.25%)、数据库审计(64.58%)都部署在院内系统上,对一张已经下载的表格无能为力。两个数字放在一起看就明白了:有科研大数据中心的医院不到两成,做到科研数据及时销毁的约一成三。没有统一的科研数据环境,数据只能被导出;没有销毁机制,导出的副本就一直留在外面。
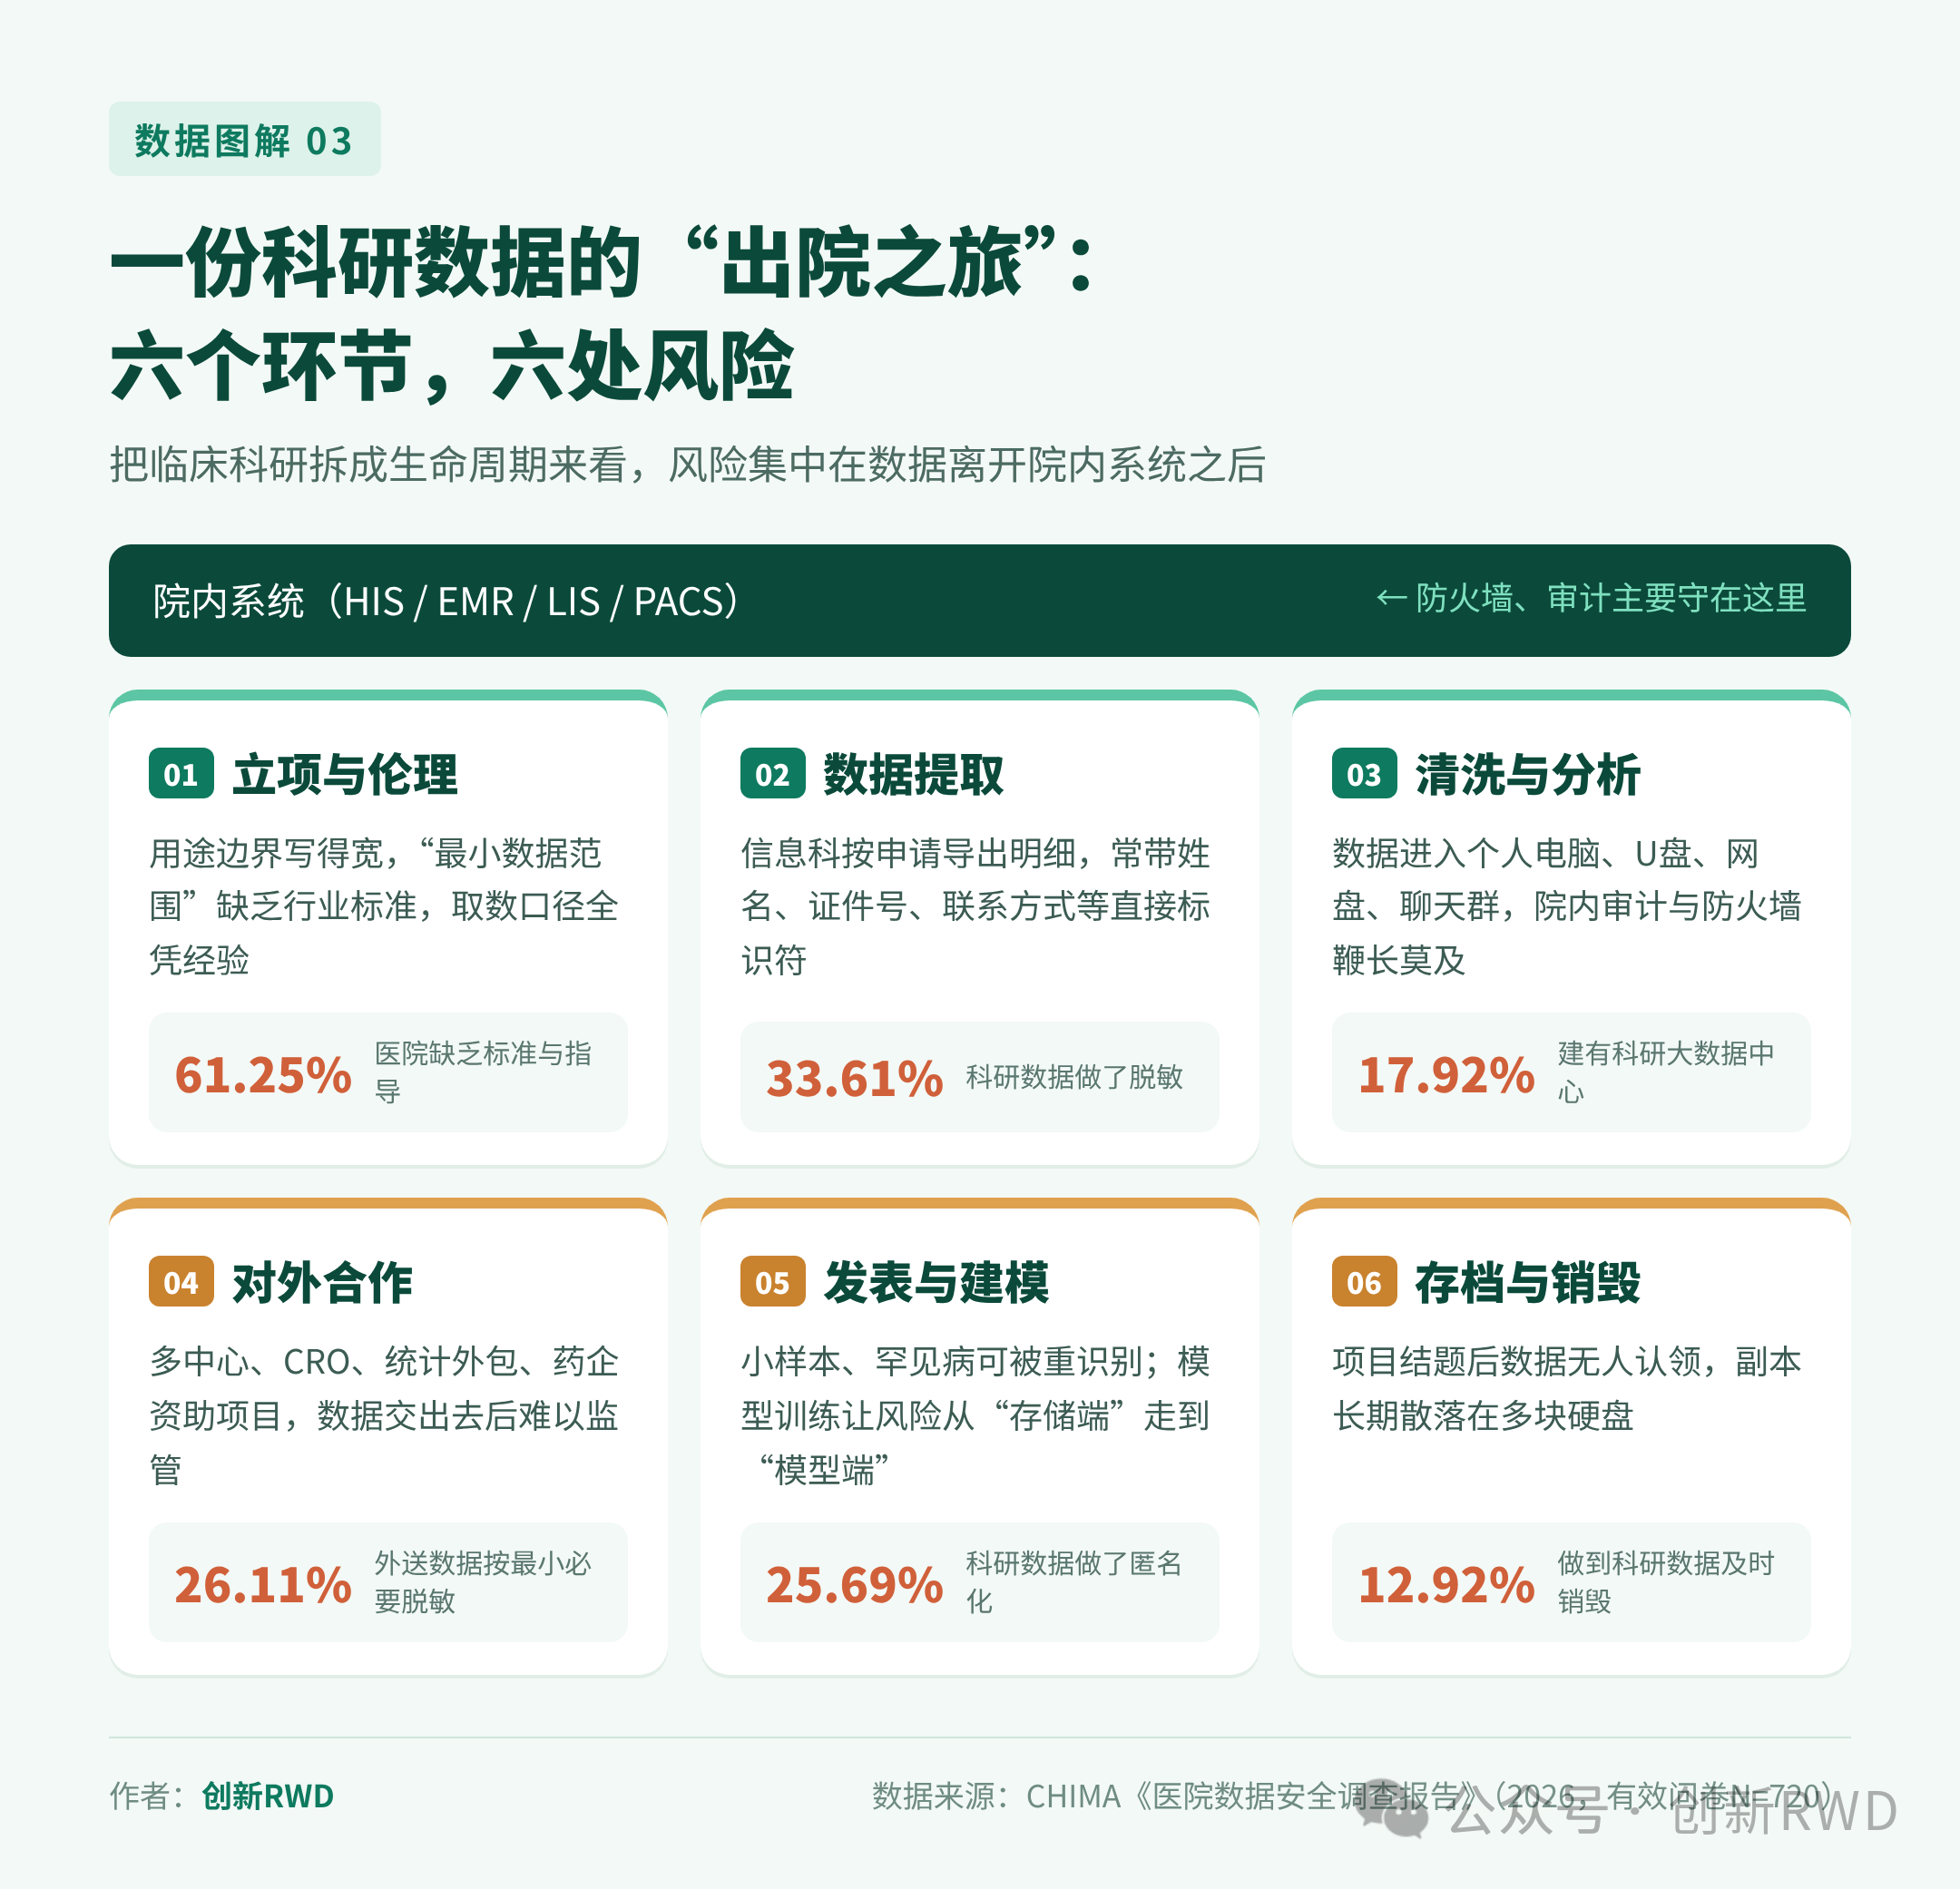 图3 临床科研数据生命周期中的六个风险点(作者:创新RWD)多中心研究、CRO、统计外包、药企资助的IIT、数据服务商,科研链条上的外部角色越来越多。报告显示,与第三方合作时,84.86%的医院会签保密协议,但对交出去的数据按最小必要原则脱敏的只有26.11%,用隐私计算把流程串起来的只有14.58%;22.36%的医院直接承认“缺乏有效的管理手段”,还有9.44%由第三方公司自行管理。
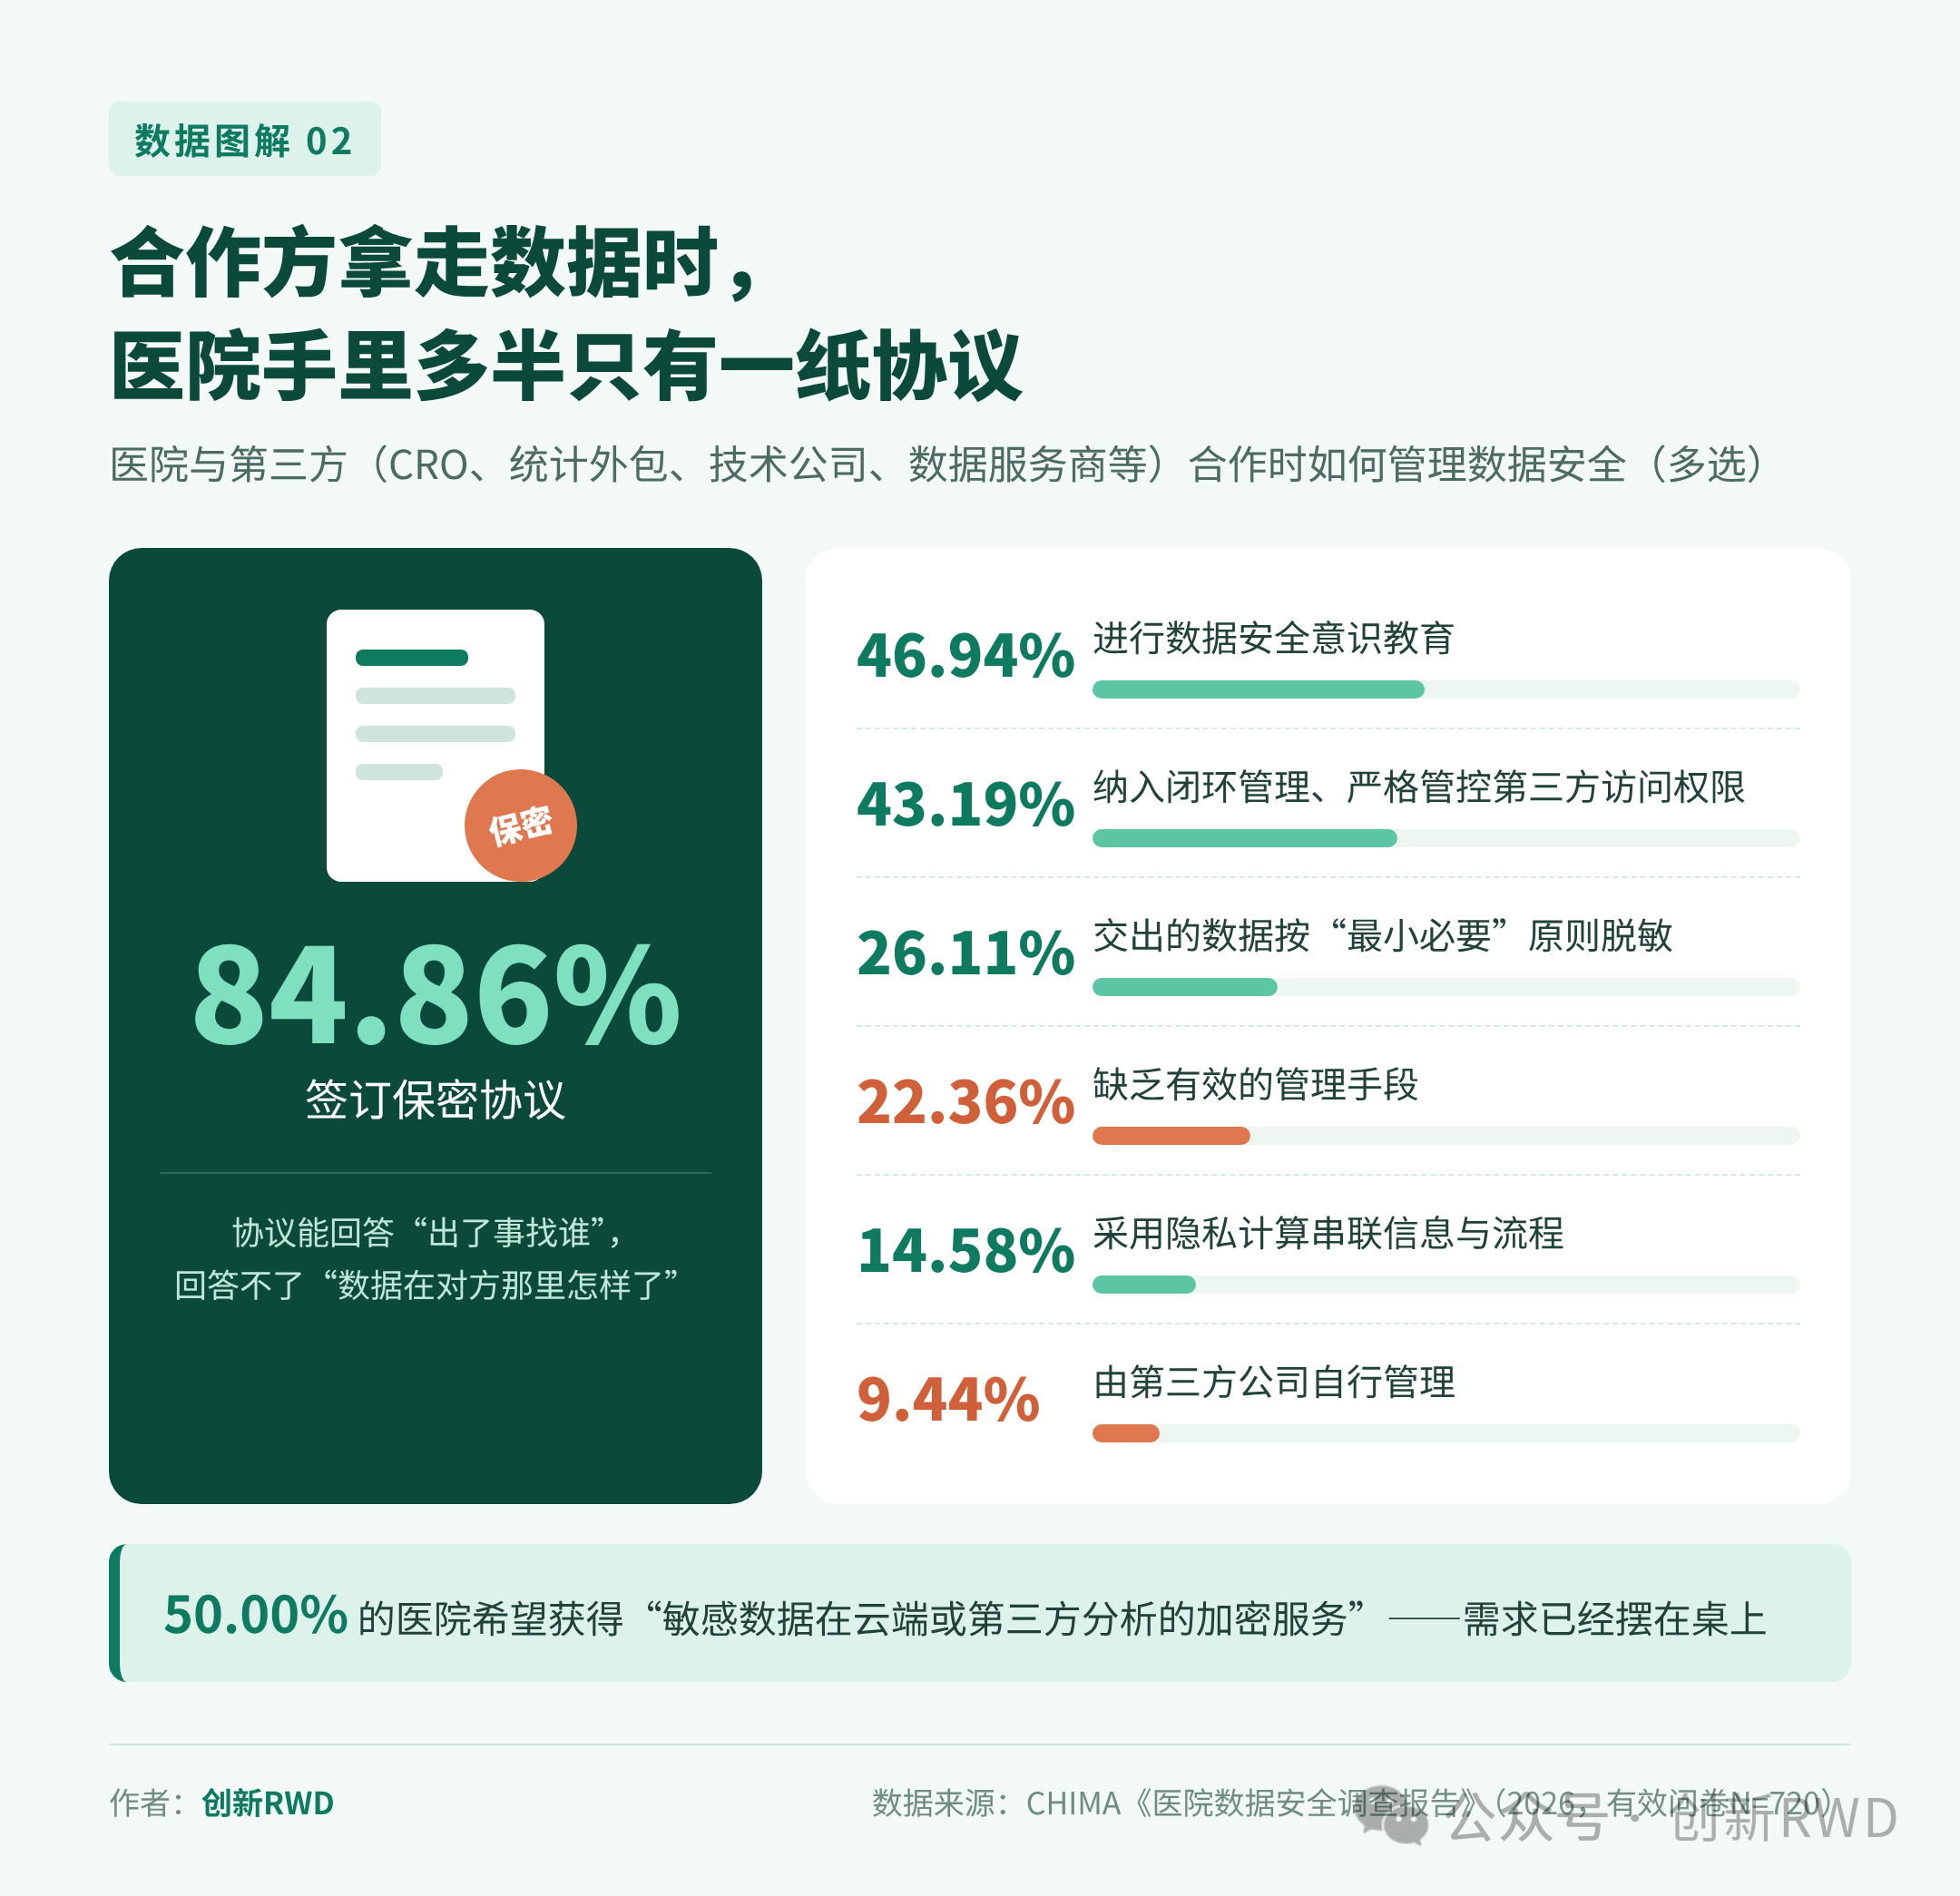 图4 医院与第三方合作时的数据安全管理方式(作者:创新RWD)保密协议能回答“出了事找谁”,回答不了“数据在对方那里怎样了”。另一个数字也值得留意:在医院最希望获得的数据安全服务里,“敏感数据在云端或第三方分析的加密服务”被一半的医院选中。需求已经很明确,供给还没跟上。做脱敏的医院约三成,做匿名化的约四分之一,比例本就不高。更麻烦的是质量没有统一标尺,报告明确提到,“个人信息去标识化”的规范性要求和技术措施标准值都还有待细化。
- 罕见病、特殊职业、小地域样本,几个特征一组合就能把人对上号
风险五:AI进了课题组,泄露从“存储端”走到“模型端”越来越多课题开始用医院数据训练或微调模型。报告提醒,AI应用带来的隐私泄露风险正从“存储端”向“模型端”蔓延:模型可能记住训练样本,可能在生成内容里带出敏感信息,第三方模型平台对数据的留存和再利用也很难核查。176家医院的专项调查里,64.77%认为AI有助于提升主动防御能力;但报告也承认,AI应用全流程的安全管理制度还不健全,第三方合作的管理规范存在缺位。把病历片段贴进公网大模型做摘要、做结构化,在科研一线并不少见,这一步往往不经过任何审批。这是今年最需要药企和医院一起正视的变量。数据安全的风险,不只是泄露,还可能是被当成“通道”。2026年14部门纠风工作要点第一次把“严守医疗数据安全”单列为独立任务,同时点名重点治理借助第三方以科研名义变相实施“带金销售”。国家医保局今年3月刊发的一篇飞检手记里提到:某医院自2023年起陆续承接企业委托的IIT共7项,都围绕一款中成药颗粒,这款药在该院的年销售额从不足200万元涨到800万元以上。其中一项研究的入组对象是平均生存期只有三四个月的晚期癌症患者,方案却设计了两年随访、每两个月复查一次,医生按每例5000元从企业领取“观察费”。在这类结构里,患者数据既是研究素材,也是费用列支的凭证。对药企和医院来说,这已经超出信息安全的范畴,碰到的是合规红线。报告问医院数据安全工作的困难,前三位分别是缺专业能力(75.14%)、缺资金(72.22%)、缺标准与指导(61.25%)。组织层面,只有17.08%的医院有单独的数据安全团队,45.28%由网络安全团队兼着,37.64%没有团队负责。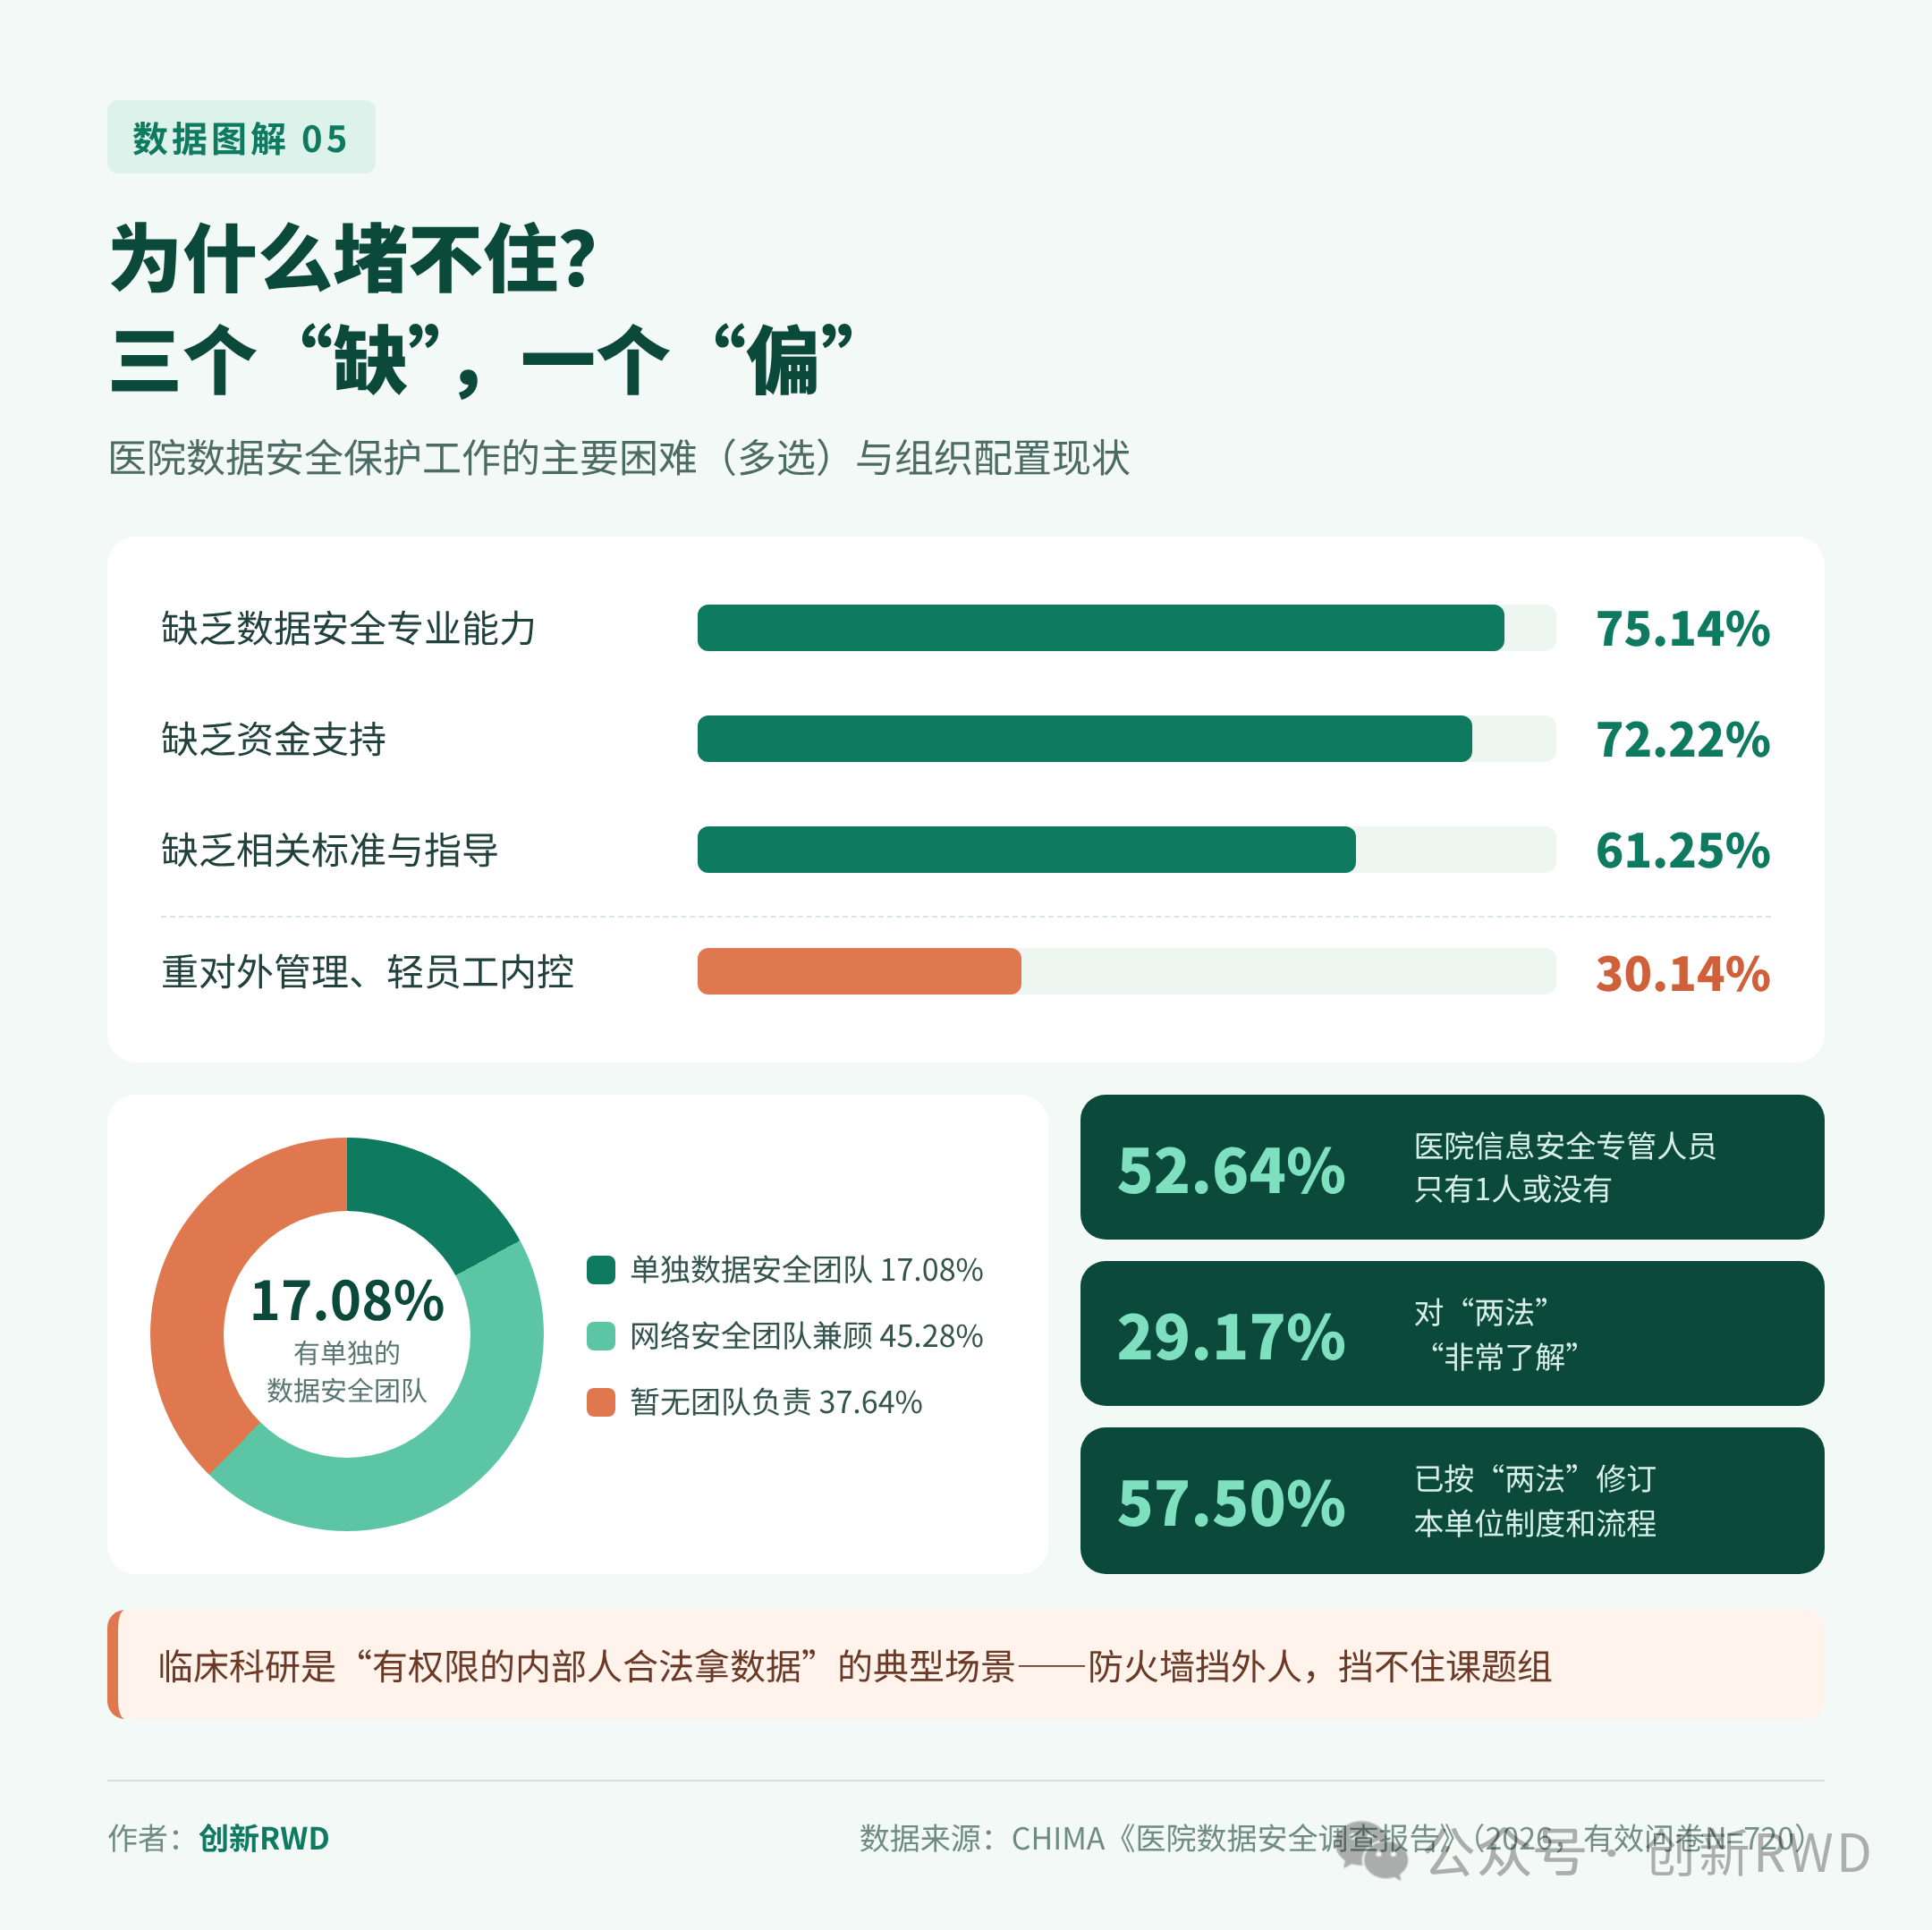 图5 医院数据安全工作的主要困难与组织配置(作者:创新RWD)还有一个容易被略过的选项:30.14%的医院承认,安全管理的注意力更多放在对外,忽视了对员工的内控监管。临床科研恰好是“有权限的内部人合法拿数据”的典型场景,防火墙挡的是外人,挡不住一个审批齐全的课题组。认知和执行之间也有落差。97.5%的医院对《数据安全法》《个人信息保护法》有所了解,但“非常了解”的只有29.17%,已按“两法”修订本单位制度和流程的是57.5%。知道和做到之间,隔着人、钱和细则。过去谈科研用数的风险,大家想的是“万一泄露”;从今年开始,更现实的问题是“被查”。时间线大致如下:
- 2月:国家卫健委等五部门印发《医疗卫生机构数据安全和个人信息保护管理办法(试行)》,确立“谁主管谁负责、谁运营谁负责、谁使用谁负责”的原则,以及核心、重要、一般三级数据分级,并要求按场景综合使用加密、脱敏、去标识化、数字水印、审计等技术手段。
- 4月:中央网信办等部门启动个人信息保护系列专项行动,卫生健康被列为重点治理领域,第三方人员管理不到位是点名的短板之一。
- 6月:14部门纠风工作要点要求完善数据使用审查与追溯机制,严禁泄露、倒卖和非授权使用,坚决遏制数据牟利。
- 地方:浙江出台医疗卫生机构对外数据合作管理办法,以原始数据不出域为原则,对外提供数据前须完成分类分级、安全评估和伦理审查,未经审批报备不得擅自合作。
再往前看,2025年国家卫健委关于电子病历信息使用管理的通知已经要求操作留痕、全流程可追溯,支持用数字水印记录使用过程,共享时要有严格的授权和审批。其中“谁使用谁负责”这一条,对科研人员最直接:数据安全不再只是信息科的事。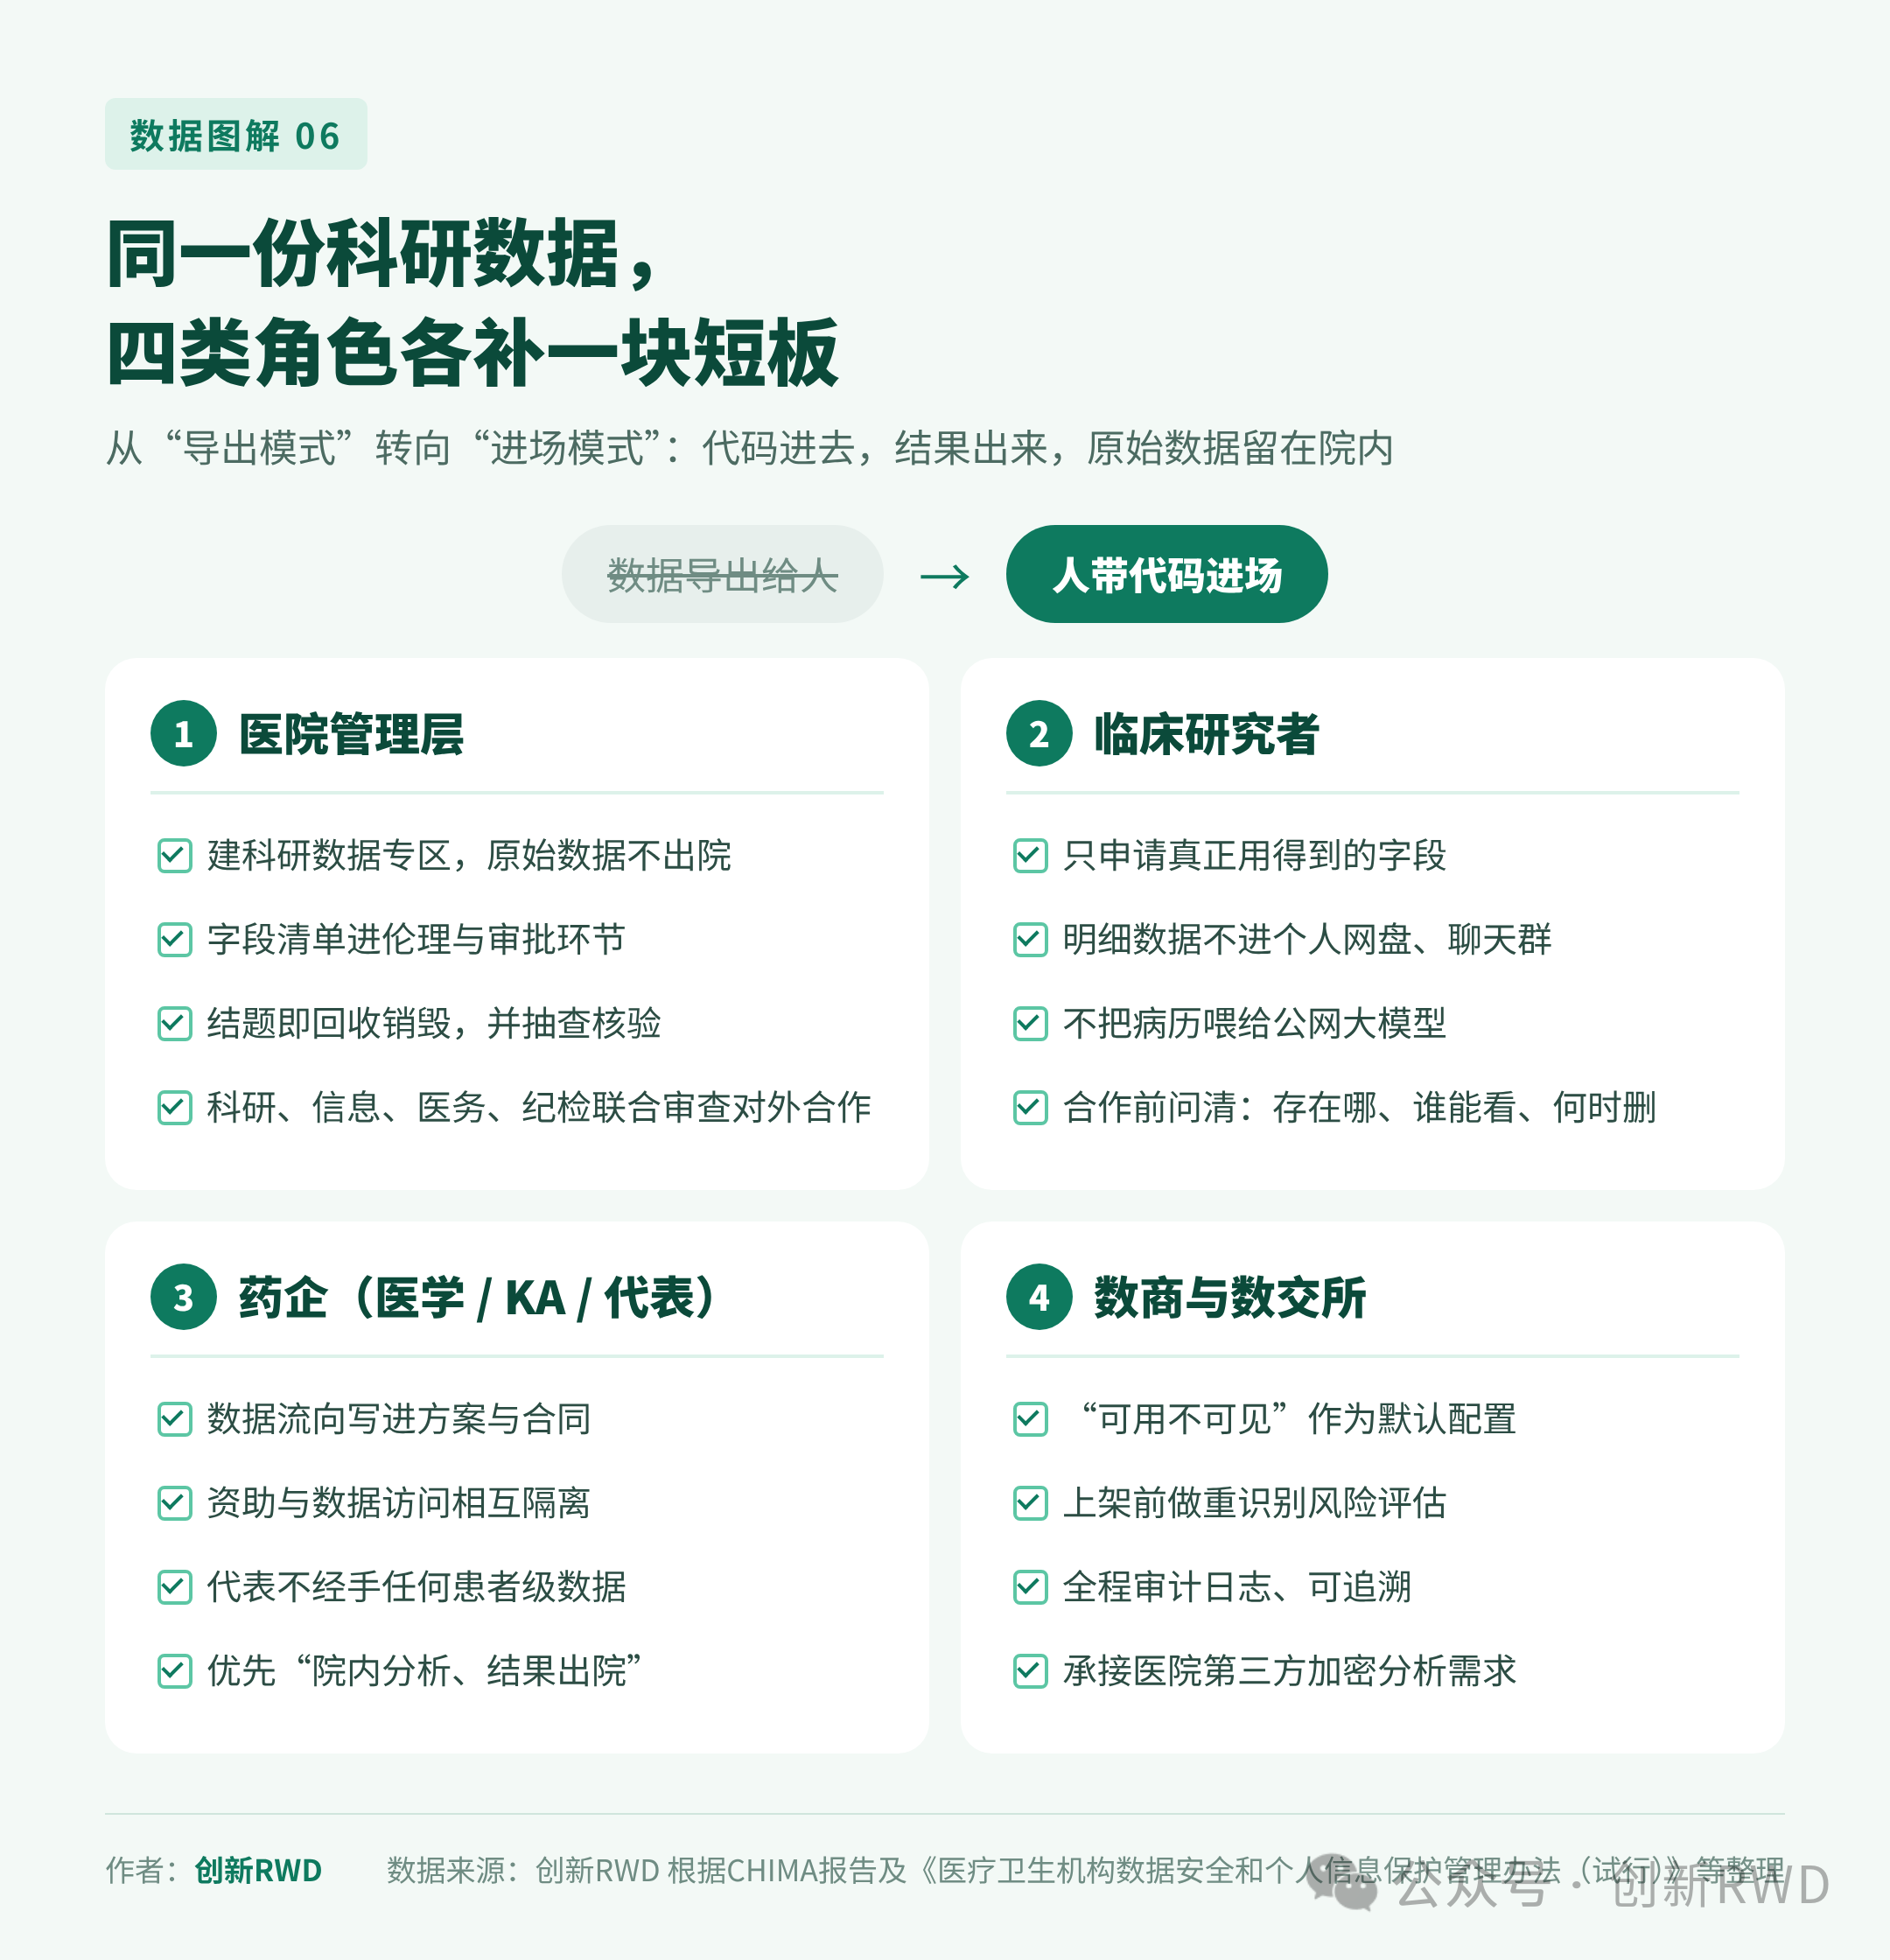 图6 四类角色的行动清单(作者:创新RWD)
- 医院管理层:核心是把科研用数从“导出模式”改成“进场模式”。建科研数据专区,原始数据不出院,研究者带着代码进去、带着统计结果出来;把字段清单写进伦理审查和用数审批,让“最小必要”有据可查;项目结题时回收和销毁数据,并安排抽查。对外合作由科研、信息、医务、纪检一起看,而不是只由课题组和合作方签了就算。
- 临床研究者:申请时只要真正用得到的字段;明细数据不放进个人网盘和聊天群,也不贴进公网大模型;和外部合作之前先问清楚三件事:数据存在哪、谁能看、什么时候删。这三个问题答不上来,合作就不该开始。
- 药企的医学部、KA和医药代表:IIT和真实世界研究合作中,把数据流向写进方案和合同,资助关系和数据访问权限要分开;代表不经手、不索取任何患者级数据;能在院内完成的分析尽量在院内完成,只拿汇总结果。放在今年的监管语境下,任何“顺手拿一点数据”的动作都可能被放进纠风的框子里重新审视。
- 数商和数据交易所:把“可用不可见”当成默认配置而不是加分项;数据产品上架前做重识别风险评估,全程留审计日志;医院那一半对“第三方加密分析”的需求,是实打实的市场缺口,谁能把它做成标准化服务,谁就能拿到医院的信任。
临床科研是医院数据价值释放最自然的出口,RWD、RWE、数据要素这些话题,最后都要落在一个个课题上。也正因为如此,它不能一直靠“人可信、手续齐”来运转。这份调查告诉我们,问题不在医院不重视,而在防线修在院墙上,数据却早就在墙外流动。接下来几年,比拼的未必是谁拿到的数据更多,而是谁能在数据不出院的前提下,把研究做完、做好、经得起查。
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。