《医疗卫生机构数据安全和个人信息保护管理办法(试行)》(国卫规划发〔2026〕6号)是医疗行业数据安全领域的重磅文件。由卫健委、公安部、网信办等五部门联合发布的文件,不仅确立了“管业务必须管安全”,更对移动应用场景下的数据传输、人工智能使用及个人信息调阅提出了极具针对性的合规要求。全文共七章四十条,以数据分类分级为基础,以全生命周期管理为主线,构建了严密的合规体系。
一、确立“一把手”挂帅的责任体系
《办法》明确了医疗卫生机构的主体责任,要求主要负责人为第一责任人,分管负责人为直接责任人。确立了“管业务必须管安全”及“谁主管、谁运营、谁使用谁负责”的刚性原则,打破了数据安全仅由信息部门负责的旧有格局,将安全提升至机构战略管理层面。
二、落实数据分类分级与全生命周期防护 《办法》将医疗数据划分为核心、重要和一般数据三级,并实行动态调整与衍生数据重新定级机制。针对全生命周期,提出了制度、人员、管理、技术和应急五大保障体系。特别是针对核心数据和重要数据,提出了落实等保四级/三级、年度风险评估、优先使用商用密码及安全可信产品、关键人员国家安全背景审查等严苛要求。 三、划定数据处理与个人信息保护红线 《办法》以负面清单形式明确了数据处理“十项禁止行为”(如严禁通过微信/网盘传输敏感数据、严禁违规出境等),以及个人信息保护的“八项禁止行为”(如严禁超授权调阅、严禁滥用人脸识别、严禁公共区域明文展示等)。同时,前瞻性地对人工智能(AI)等新技术的应用提出了安全底线要求,并规范了数据委托处理与合规审计流程。 四、强化监测预警、应急处置与监督问责 《办法》要求建立常态化的监测预警机制与标准化的应急处置流程,确保风险早发现、早阻断。在监管层面,构建了多部门协同监管体系,明确了约谈机制与投诉举报渠道。对于违规行为,设定了包括警告、罚款、责令停止执业活动乃至追究刑事责任的严厉处罚措施。 部分工作重点 《办法》要求将个人信息保护影响评估深度嵌入到AI产品引入、第三方外包、数据出境、新业务上线等关键业务节点中,建立“事前评估-事中监控-定期审计”的常态化合规闭环机制。 1、评估收集行为是否遵循合法、正当、必要和诚信原则,是否存在超范围采集、通过误导/欺诈方式收集的情况; 2、 敏感个人信息与生物识别专项评估; 3、AI与新技术安全风险评估如是否存在训练数据污染、算法滥用风险; 4、第三方与供应链安全评估。 《办法》要求将个人信息保护检测工作需聚焦于“隐私政策透明度、最小必要收集、技术防护有效性、第三方与AI合规”四大核心维度,包含但不限于以下要点。 1、隐私政策与知情同意检测(透明度红线); 2、个人信息收集与使用检测(最小必要原则); 3、数据传输与存储安全检测(技术防护底线); 4、身份认证与访问控制检测(防越权与防滥用); 5、第三方SDK审查。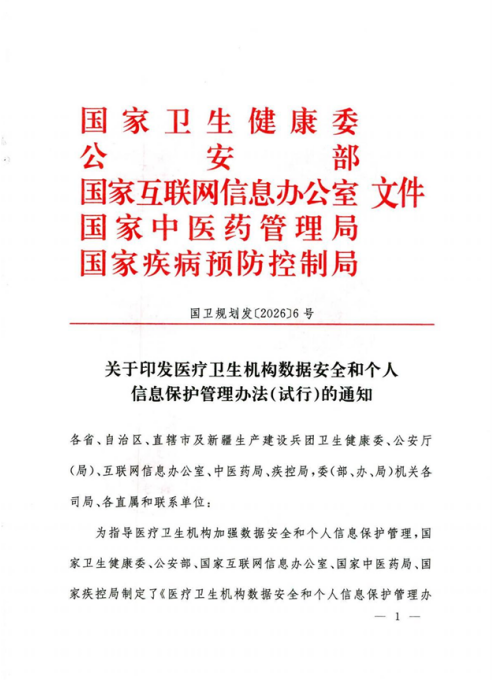
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。