三层+七能力+三闭环:一张架构图、一条建设路径、一份能力核查清单
前阵子,一位三甲的同行给我打电话,开口第一句是:我们医院数据安全这块,到底还缺啥?
我说你先别急着问缺啥,先回答我三个问题——你们有多少个数据库,各自存着哪些敏感数据,谁能访问。电话那头安静了足有好几秒,他说,这个……得回去问问。
就这几秒的停顿,比任何诊断都准。我看了这么多年,三甲的数据安全卡住的地方几乎都一样:不是缺设备,是说不清自己有什么、护住了什么。文末我把《三层+七能力+三闭环架构图》和《能力×组件×场景对照表》整理好了,你照着对自己医院勾就行——建议先收藏。
设备是一家一家买的,标是一份一份中的,等柜子填满了回头看,手里只剩下盒子,没有一张图。而这张图,本该说清四件事:数据在哪、谁在用、怎么护、出事怎么办。
这篇就干一件事:把这张图画出来。先说明,我不推销哪家的盒子,下面只讲能力品类,不点品牌——你要做的是对号入座,看自己缺哪一块。
1 / 6 |
先立个前提。三甲医院的数据安全,跟一家制造业企业、一家银行,底层逻辑完全不一样。
企业可以挑个周末,把系统停了,从网关到终端把一套数据防泄漏铺一遍;医院不行。我见过门诊系统升级,挂号窗口排到楼梯口,病人在大厅外头排长龙。停一分钟都是事故。这就是三甲的第一条特殊性——临床不能停,后面所有的技术选择,都得先过这一关。
再往下数,还有三多。
系统多
一家三甲的信息系统有多少套?HIS、电子病历、检验、影像、运营管理、互联网医院、科研平台、体检、随访,再加上各科室自己买的小工具,几十套是常态,上百套也不稀奇。每一套里都存着数据,每一套背后都连着人。
接口多
系统之间靠接口和 API 传数据。挂号把病人推给 HIS,HIS 把医嘱推给检验、影像,互联网医院再绕回来查报告。数据在院内绕来绕去,接口就是这些数据的必经之路。也正因为它必经,API 就成了三甲数据安全里最容易出事的地方——跨系统、跨院区,有时候还跨到第三方。
外包多
运维外包、开发外包、云服务商、驻场工程师,账号散在各处,权限一给就是一大片。真出了事,最难查的就是这类账号——人不在编,走了就断线,日志还未必留得住。
再加上两条。数据量级大,光影像就是 PB 级;角色复杂,医护、医技、科研、管理、外包,谁能看哪一列,本来就难界定。监管还在叠加:等保三级、卫健委的《医疗卫生机构数据安全和个人信息保护管理办法(试行)》、公安部 176 号令、个人信息保护审计,一个都不能少。
三甲的病,不在墙上少装了几个盒子,在数据在几十套系统里跑,没人说得清它到底去了哪儿。
所以,企业那套数据安全方案直接照搬,十有八九推不动。不是技术不行,是前提不对。
2 / 6 |
这些年给医院做咨询,我越做越觉得,数据安全这件事缺的不是某个产品,是一张能挂在墙上、能拿到评审会上讲的图。这张图我自己的画法,是三层。
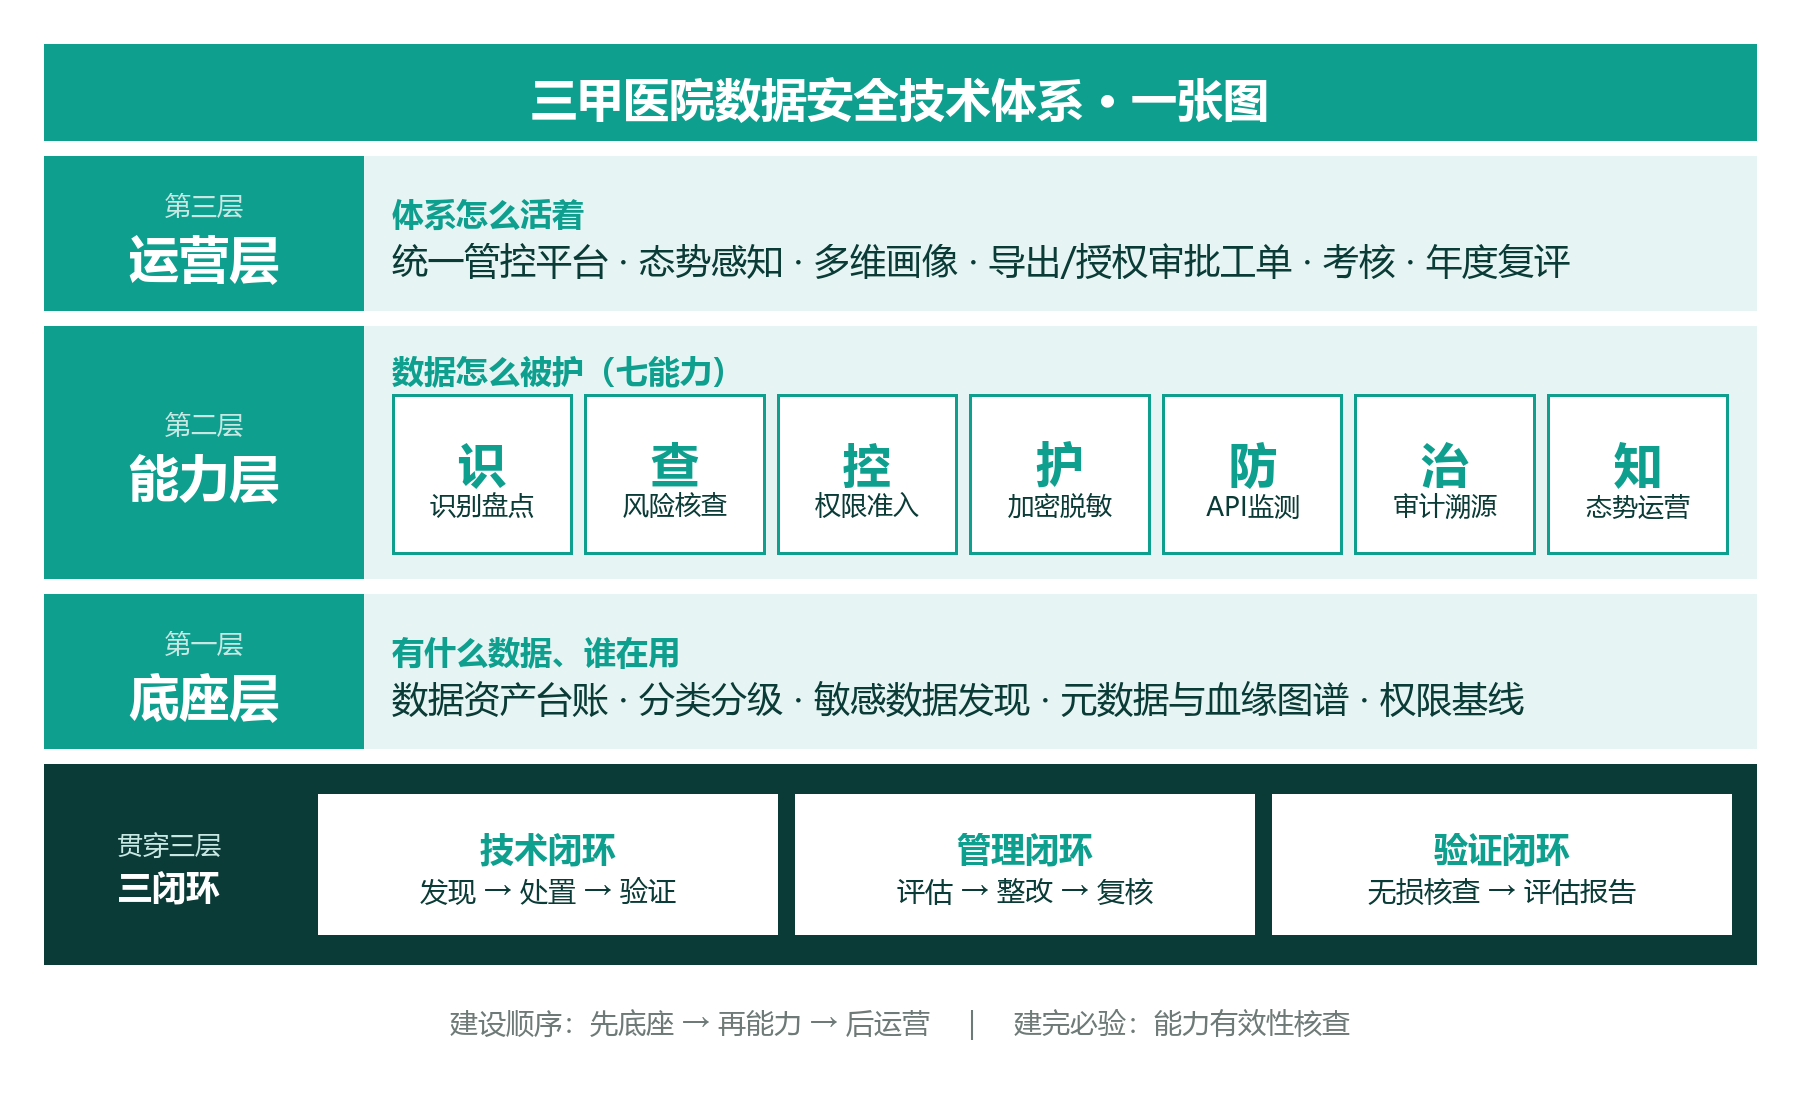
底座层:先回答「有什么、谁在用」
数据资产台账、分类分级、敏感数据发现、元数据与血缘、权限基线。这一层是地基。地基不牢,上面盖什么都是浮的。
能力层:再回答「怎么护」
七个字:识、查、控、护、防、治、知。每一块都由具体的技术组件落地,缺一块,防护链就断一节。
运营层:最后回答「怎么活着」
统一管控平台、态势感知、多维画像、导出与授权审批、考核、年度复评。设备买完那天体系并没有建成,让体系活下来的,是这一层。
三层之外,还跑着三条闭环。前两条大家熟:发现问题、阻断处置、验证效果,这是技术闭环;评估、整改、复核,这是管理闭环,对应等保、风险评估和个人信息保护审计。
第三条最容易被忽略,我管它叫验证闭环。说白了就一句话:能力建了,不等于能力生效。权限管控买了,越权还在不在?脱敏配了,一条多层嵌套的 SQL 能不能把它绕过去?水印加了,能不能真溯源?加密上了,DBA 直连还能不能看到明文?这些不测一遍,全靠猜。
先画图,再买设备;图都画不出来的体系,买再多也拼不起来。
这张图还有个好处——它是评审、排期、采购的公共语言。图在墙上摆着,再来一家厂商讲方案,你一眼就知道他补的是哪一块,是真补,还是重复建设。
3 / 6 |
图有了,接着往里填。我习惯把数据安全的能力拆成七个字:识、查、控、护、防、治、知。念起来顺口,也基本能盖住医院该干的活。
表看着干,我挑几个说透一点,你就知道每一格在医院里到底长什么样。
识这一格,是全域自动发现加自动编目。医院的库里字段命名混乱、注释缺失,甚至还有拼音名,人肉编目基本编不动。好一点的工具能靠语义识别自动归类,再配一套内置的敏感规则库,把身份证、手机号、银行卡,还有医疗机构登记证、医师资格证书这类医疗特有的类型一并认出来。分级完之后,结果还要能通过接口下发给下游的脱敏、加密、审计,不然分级就白分了。
控这一格,是医院最乱也最该先动的地方。独立于源库的统一账号体系,配多因素准入——登录时间、IP 段、主机名、用的什么工具,都可以设规则。权限细到表级,还要限定单次返回行数、删改影响行数,防止有人拿一个合法语句把整张表导走。高危操作像删表、清表,得先走审批单,审过了才放行。
护这一格,医疗场景里最典型的是影像外发和科研用数。字段级加密能让敏感字段以密文落盘,业务代码不用改,读写照常;动静一体的脱敏,能按账号、IP、页面甚至脱敏方向来配,外包人员看到的和主治医生看到的可以不是同一份数据。
买工具容易,配齐能力难;识别盘点这一关没过,后面的加密和审计都是空中楼阁。
防这一格我想多说一句。医院的数据泄露,很多不是从大门进来的,是从 API 这个侧门。业务方一句话就要开个接口,敏捷迭代快,安全评审跟不上,接口清单没人理,时间一长就成了黑户。API 安全监测能自动把接口资产梳出来、给敏感数据打标,再盯着有没有越权调用、批量爬取、翻页遍历,该拦的拦、该脱敏的脱敏。
治这一格,是出事之后的救命稻草。数据库审计要把每一次访问都记全——谁、什么时候、从哪个 IP、用的什么工具、跑的是什么语句、返回了多少行。医院里调阅病历、导出名单这类动作,事后能查到你头上、查到那一刻,责任才落得下去。再配上一层水印,哪怕数据已经被拍成照片传出去,也能顺着水印溯回源头。治不是防,它的价值要等出事那天才显出来,但那天一到,有和没有是天壤之别。
知这一格听着虚,其实就是一块驾驶舱的屏:全院有多少库、多少敏感字段、最近谁在大量拉数据、有没有从境外 IP 摸过来。信息科平时最缺的就是这种全局视角——镜头拉远,异常才有机会在被放大之前先被看见。
4 / 6 |
能力清单拉出来了,问题就变成:先干哪个?我的建议很土,按三期走。
0–6 月 | ||
6–12 月 | ||
12–24 月 |
顺序别倒过来。没有台账就上加密,你连该保护什么都不知道;底座没夯就买一堆盒子,最后只能拼成七国八制,每家一个控制台,运维看了直摇头。
验证怎么做:无损核查,不动数据
第三条闭环,我单独展开讲,因为这是大多数三甲缺的一环。做法其实不复杂,就是旁路接进去,不改数据库任何信息、不增加任何数据,用攻防的思路把已建的能力挨个测一遍。
测什么?重点表的实际权限——该有的有没有、不该有的有没有多出来;高危权限有没有配审批流;返回行数、删改行数有没有真的受控;配了脱敏的字段,能不能被多层嵌套查询、存储过程、函数、别名、同义词、临时表、跨库查询,甚至是一条超长 SQL 绕过;水印、加密字段是不是真生效,密文能不能被还原成明文;再顺手查一遍库漏洞、配置基线、弱口令和长期没改密码的账号。
测完出一份能力评估报告,风险分级加整改建议。这份报告的价值,迎检、评优、监理、招标验收都用得上——它把你的「我们做了」,变成了「我们测过」。标准上也有依据,GB/T 45577-2025《数据安全技术 数据安全风险评估方法》已经落地施行,能力层面的评估口径是现成的。
补一句合规的事。医院数据安全体系建设,不是自己关起门来拍脑袋定标准,底座是有官方依据的:等级保护三级(GB/T 22239)管基线,卫健委的《医疗卫生机构数据安全和个人信息保护管理办法(试行)》管行业专项,公安部 176 号令管监督检查,《数据安全法》《个人信息保护法》管上位法,分类分级还有 GB/T 43697-2024 专门兜底。把这些依据挂到体系图上,每一项能力都能说清「我为什么这么做」,迎检时也就有了底气。
建设顺序错了,钱花了体系还是站不起来;建完不验证,你连站没站起来都不知道。
5 / 6 |
体系讲完,得落到具体场景。下面这八个,是三甲最常在会上被问到、也最容易出事的。
这几个场景有个共同点:防线都在数据自己身上,不在网络边界。这也是为什么我一直说,先把数据摸清楚,再谈防护。
举个最常见的例子。科研要用病历数据,一条路是给个只读账号让他自己查,另一条路是把数据脱敏后落到科研库,再按项目发临时权限、到期自动收回。前者省事,但你等于把整库的查询权交了出去;后者麻烦一点,却是能过审计、也扛得住追问的做法。差别往往不在技术,在选择。
三甲的泄露,十有八九不从边界破,而是从「本该留在院内的一份名单,被导出成了一张电子表格」开始。
6 / 6 |
最后是我这些年看下来,三甲在建体系时最常踩的八个坑,你对着自查一遍。
• 一上来就买一堆盒子。先体系后产品,顺序反了,钱花得越多越乱。
• 没台账就上加密。不知道该保护什么,加密就是给整库上锁,业务先受不了。
• 七国八制,各管一段。每家一个控制台、一套策略,运维做不动,要的是统一平台加开放接口。
• 串行部署影响临床。能旁路就旁路,必须串行的,先做压力和回退方案再上。
• 只守边界,不管数据内部。护城河修得再好,内部泄露才是大头。
• 外包和厂商运维不进管控。这些账号权限大、流动快,不纳管就是留后门。
• 重建设、轻运营。验收那天是巅峰,之后一路下滑,第二年基本荒废。
• 建完不验证。设备生不生效全靠拍胸脯,真出事才发现脱敏早被绕过。
至于本季度先干什么,我给三件事,加一件附赠的:
• 拉一份全院数据系统清单,把「有哪些库、谁在管」先写在纸上;
• 做一遍敏感数据发现,把哪些算重要数据、哪些算个人敏感信息先定下来;
• 把外包运维账号清一遍,统一收回、纳入堡垒机与操作审计;
• 挑一张重点表,做一次能力有效性核查,先摸个底。
数据安全不是买来的,是运营出来的;买完不运营、不验证,第二年就是一堆过期的授权。
速查卡:三甲数据安全技术体系一页纸
写到这儿,回头看开头那位主任的困惑,答案其实很朴素:他不是缺一份漂亮的汇报材料,是缺一张能把设备和能力对上号的图。图出来了,柜子里那些盒子才终于知道自己是干哪一行的;哪些还缺、哪些重复,也一目了然。
医院数据安全体系建设这事,急不得,也躲不掉。早一天画图,就少花一笔冤枉钱。
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。